30 октября 2026
Тема критических уязвимостей PHP не закрыта. «1С-Битрикс» разослал владельцам сайтов уведомление: серверный PHP нужно обновить незамедлительно. Речь о двух уязвимостях, CVE-2026-109618 и CVE-2026-109619, которые по описанию разработчиков могут позволить выполнить произвольный код на сервере без авторизации. Оценка опасности по шкале CVSS v4.0 — 9,2.
Ниже коротко о том, что требуется сделать, почему привычное обновление Битрикса здесь не поможет и как мы действуем для своих клиентов.
По состоянию на 30 октября 2026 года. Данные взяты из уведомления «1С-Битрикс» и сведений проекта PHP.
Что случилось
Проблема находится в самом PHP, который установлен на сервере, а не в коде продуктов «1С-Битрикс». Поэтому она касается любого сайта на уязвимой сборке PHP, независимо от того, какая у него система управления.
Разработчики PHP выпустили исправления. Если на сервере стоит одна из этих веток, версия должна быть не ниже указанной:
- PHP 8.2 — 8.2.35;
- PHP 8.3 — 8.3.36;
- PHP 8.4 — 8.4.27;
- PHP 8.5 — 8.5.12.
Для PHP 7.4, 8.0 и 8.1 простого обновления в пределах ветки нет. Нужна подтверждённая исправленная сборка от поставщика (хостинга или дистрибутива) либо переход на поддерживаемую ветку. Для сборок из Linux-дистрибутивов исправление может приходить обновлённым пакетом с прежним номером версии, поэтому такой случай лучше уточнять у поставщика.
Обе уязвимости внесены в каталог известных эксплуатируемых уязвимостей CISA. Ждать плановой профилактики в такой ситуации не стоит.
Почему обновление Битрикса не закрывает вопрос
Обновление через SiteUpdate меняет файлы продукта «1С-Битрикс». Серверный PHP оно не затрагивает. Исправление нужно ставить на уровне окружения: на хостинге, на виртуальном или выделенном сервере, в BitrixVM.
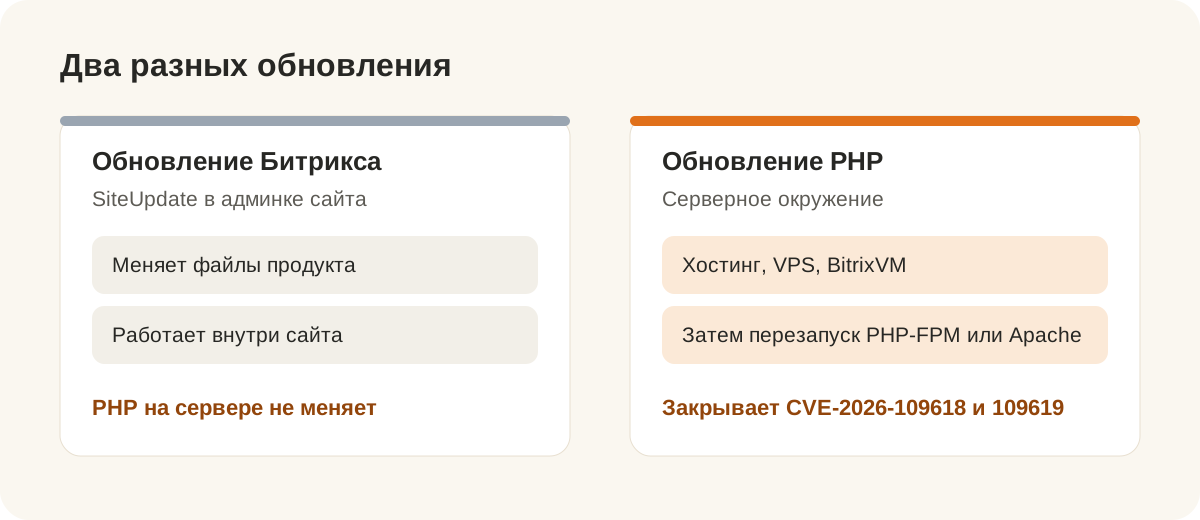
Есть и второй нюанс. После установки новой версии PHP нужно перезапустить службу, которая обрабатывает запросы: PHP-FPM или Apache, если используется mod_php. Перезапуска одного nginx недостаточно, иначе сайт продолжит работать на старом процессе.
Порядок работ
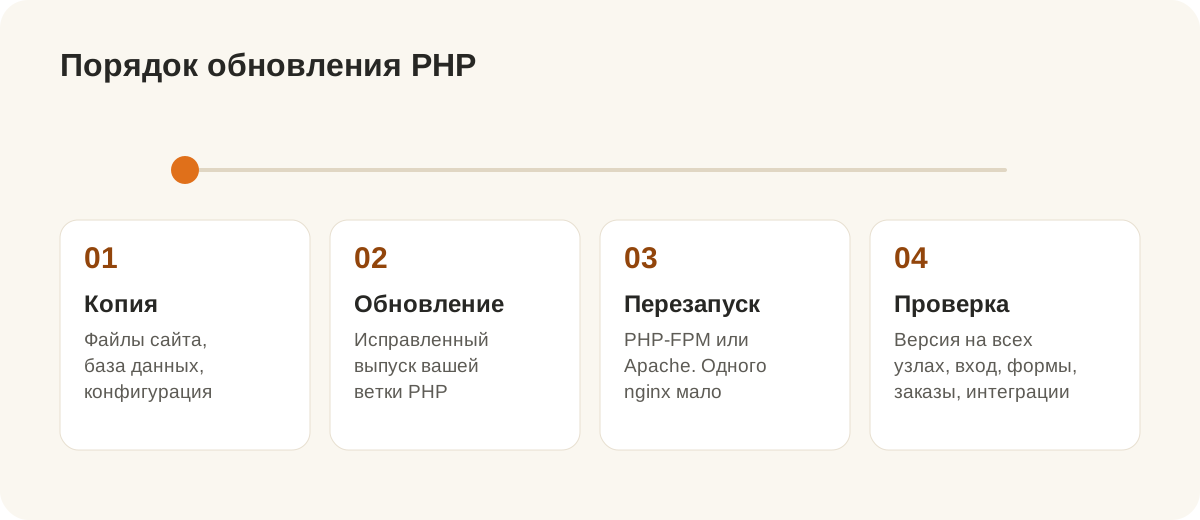
- Резервная копия. Сохраняем файлы сайта, базу данных и конфигурацию сервера. Если есть тестовое окружение, сначала проверяем совместимость на нём.
- Обновление PHP. Ставим исправленный выпуск своей ветки. Если пакета в репозитории ещё нет, запрашиваем совместимую сборку у поставщика.
- Перезапуск служб. Перезапускаем PHP-FPM или Apache. Для BitrixVM 9.x следуем инструкции, подходящей для конкретного окружения.
- Проверка. Убеждаемся, что исправленная версия действительно обслуживает сайт, причём на всех узлах, если сервер не один. Затем проходим вход в админку, формы, загрузку файлов, заказы и интеграции.
Что делаем для клиентов
Клиентам, которые находятся у нас на поддержке, мы проведём обновление сами: проверим версию PHP, согласуем окно работ, выполним шаги выше и сообщим результат. Если сервер принадлежит хостинг-провайдеру, обратимся к нему за исправленной сборкой и проконтролируем, что она применена.
Отдельно предупредим тех, у кого сайт работает на PHP 7.4, 8.0 или 8.1: для них потребуется план перехода на поддерживаемую ветку, а не разовое обновление.
Если вы не наш клиент по поддержке
Узнайте версию PHP. В Битрикс она показана в разделе «Настройки → Инструменты → Проверка системы». Затем сверьте её с перечнем выше и спросите у хостинга или администратора сервера, установлена ли исправленная сборка и перезапущены ли службы.
Если нужна помощь, мы на связи: можем проверить окружение, подготовить обращение к хостингу, провести обновление и протестировать сайт после него. Подробнее о формате работ — на странице технической поддержки интернет-проектов. Написать нам можно через контакты.
Отдельная история с настройкой сессий
Проект PHP описал ещё одну проблему, CVE-2026-115560. Она проявляется лишь при необычном сочетании настроек сериализации с переключением обработчика в коде приложения и включённой загрузкой прогресса сессии. До очередного регулярного выпуска PHP рекомендует отключить параметр session.upload_progress.enabled, если это сочетание к вам применимо. Обновление от 21 октября эту проблему не исправляет, поэтому при проверке сервера мы смотрим и на неё.
Источники
- PHP: сведения о выпусках и безопасности
- Канадский центр кибербезопасности: уязвимости CVE-2026-109618 и CVE-2026-109619
- CISA: каталог известных эксплуатируемых уязвимостей
- Уведомление «1С-Битрикс» «Незамедлительно обновите PHP на сервере», рассылка владельцам сайтов.