30 октября 2026
Binance расследует инцидент с несанкционированными переводами
В обновлении от 30 октября Binance сообщила, что первоначальное расследование связывает инцидент с возможной компрометацией ноутбука инженера DevOps. По версии компании, это могло дать злоумышленнику доступ к сервисному контейнеру и позволить отправить несанкционированные транзакции на вывод.
Binance оценила общий масштаб инцидента примерно в 6,3 млрд долларов и сообщила, что около 3 млрд долларов уже заморожено при участии партнёров. Это предварительная оценка, а не подтверждённая сумма окончательных потерь: компания говорит, что расследование продолжается, пользователи не потеряют средства, а возможные потери будут покрыты из фонда SAFU и собственных средств. Биржа также заявила, что не обнаружила утечки приватных ключей кошельков. На время проверок ввод и вывод средств были приостановлены.
Версия о ноутбуке сотрудника пока предварительная. Binance обещает опубликовать технический разбор после завершения расследования и проверки фактов.
PHP: исправления есть, эксплуатация уже отмечена
21 октября команда PHP выпустила обновления для двух критических уязвимостей удалённого выполнения кода: CVE-2026-109618 и CVE-2026-109619. Они затрагивают PHP, обрабатывающий веб-запросы, в том числе конфигурации с PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Для веток 8.5, 8.4, 8.3 и 8.2 исправления включены соответственно в версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для сборок из Linux-дистрибутивов нужно сверяться с бюллетенем своего поставщика: исправление может распространяться как обновлённый пакет. PHP 8.1 и более старые ветки уже не получают обновления от проекта; уточните у поставщика, доступны ли для них исправления безопасности.
К 26 октября обе уязвимости появились в каталоге CISA Known Exploited Vulnerabilities. Это означает, что регулятор США относит их к известным эксплуатируемым уязвимостям. Если сервер работает на неподдерживаемой версии PHP, проверьте наличие исправления у поставщика ОС или панели хостинга и согласуйте безопасный план обновления.
Есть и отдельный нюанс: 23 октября PHP описал CVE-2026-115560. По данным проекта, риск возникает лишь при необычном сочетании настроек сериализации с переключением обработчика в коде приложения и включённой загрузкой прогресса сессии. До очередного регулярного выпуска PHP рекомендует отключить session.upload_progress.enabled, если это условие применимо. Это отдельная проблема; обновление от 21 октября её не исправляет.
GitLab и nginx: обновить затронутые версии и проверить настройки
21 октября GitLab выпустил критические обновления для Community Edition и Enterprise Edition. Одна из исправленных проблем, CVE-2026-110264, при определённых условиях могла позволить неавторизованному пользователю выполнить код на сервере. GitLab оценил её в 10,0 по CVSS. Исправления включены в ветки 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 и 18.11.13. Для самостоятельных инсталляций следует установить актуальную поддерживаемую версию с этим исправлением и проверить опубликованные GitLab признаки возможной компрометации.
В октябре nginx сообщил о нескольких уязвимостях, среди них переполнение буфера при определённом сочетании alias и rewrite, ошибка обработки выражений и проблема HTTP/3. Риск зависит от используемых модулей и конкретной конфигурации. Исправления включены в nginx 1.30.6 и 1.31.7; последующие версии также содержат эти исправления. У пакетных сборок проверяйте статус по бюллетеню своего дистрибутива, а не только по номеру основной версии.
Что проверить компании
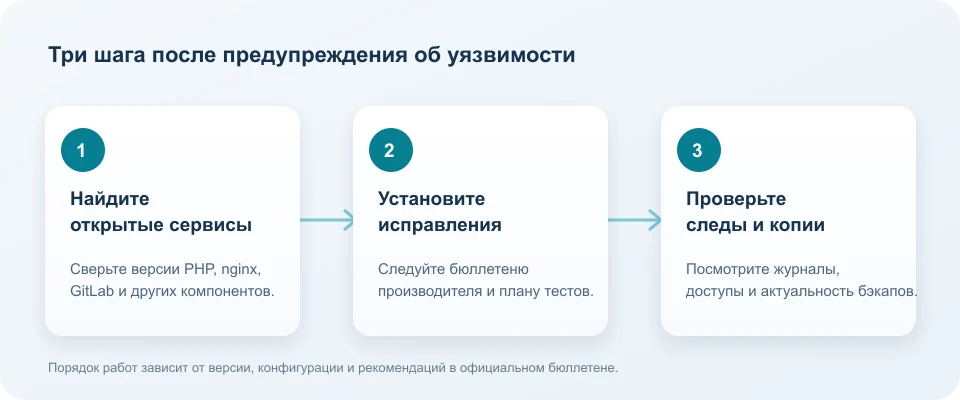
Необязательно использовать Binance или GitLab, чтобы оказаться затронутыми новостями недели. PHP и nginx могут быть частью обычного сайта, CRM, панели управления или приложения, установленного подрядчиком. Поэтому начинать стоит с инвентаризации систем и ответа на простой вопрос: кто отвечает за их обновление?
- Сверьте версии PHP, nginx и GitLab на серверах, включая тестовые и забытые инстансы.
- Уточните, исправлена ли версия у хостинг-провайдера или поставщика Linux-пакетов.
- Для GitLab и других публичных сервисов проверьте рекомендации разработчика по поиску признаков эксплуатации.
- Убедитесь, что резервные копии актуальны и доступ к административным и сервисным учётным записям ограничен.
Мы подготовили эту сводку для руководителей, которым важно понимать, какие вопросы задать своему ИТ-подрядчику или системному администратору. Она не заменяет проверку конкретной инфраструктуры: перечень затронутых компонентов и порядок обновления зависят от настроек каждого проекта.